1
3
0
0
k8s中怎么使用csv的启动度量
2026-05-18 17:18:41
117
环境:java8,k8s-1.28.0,kata-3.1.0-rc0, uos1070e, 内核4.19,5380cpu
背景:使用k8s+csv1进行启动度量
注:k8s里运行的镜像为非加密,非签名镜像。
根据文档kbs已经安装成功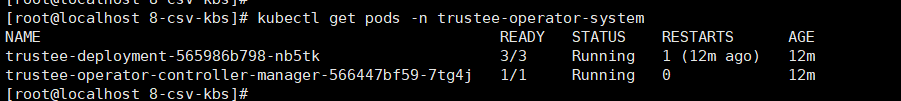
再执行如下指令:
# 计算启动度量值,并更新到KBS微服务系统的`rvps`服务的`参考值`中
hygon_csv_type="csv" && \
curl -sSL https://gitee.com/hanliyang-kata-coco/deployment/raw/master/tools/build-and-install/AnolisOS-23/setup-rv-to-k8s-kbs-microservices-rvps.sh | bash -s -- -t ${hygon_csv_type}
执行成功,度量值已经更新到kbs服务中。
问题:k8s服务的yaml需要增加什么配置才能进行启动度量
--
楼主

0 点赞
0 帖子
楼主热帖
 暂无数据
常见问题新帖
暂无数据
KBS 的 CPU 策略文件为 /opt/confidential-containers/attestation-service/policies/opa/default_cpu.rego。:
https://gitee.com/hanliyang-kata-coco/deployment/raw/master/tools/build-and-install/AnolisOS-23/test-encrypted-image-pod.sh会生成加密镜像yaml 的配置,io.katacontainers.config.hypervisor.kernel_params: 'agent.guest_components_rest_api=resource agent.aa_kbc_params=cc_kbc::http://${kbs_ip_addr}:8080' 主要是配置一下kbs 的服务地址,生成的配置文件路径$HOME/workspace/pod-workload/encrypted-image-pod.yaml,请参考,
https://gitee.com/hanliyang-kata-coco/deployment/raw/master/tools/build-and-install/AnolisOS-23/test-signed-image-pod.sh 签名yaml 文件的生成方法,主要是配置如下参数: io.katacontainers.config.hypervisor.kernel_params: "agent.enable_signature_verification=true agent.image_policy_file=kbs:///${kbs_security_policy_path} agent.guest_components_rest_api=resource agent.aa_kbc_params=cc_kbc::http://${kbs_ip_addr}:8080" ,和加密yaml 文件类似可以参考生成yaml 文件
参考文档:
kata3.13 参考: https://c86.sourcefind.cn/documents/2/1971517885863104566 测试镜像加密和签名章节
kata 3.17 参考:https://c86.sourcefind.cn/documents/2/2082065511240482816 测试镜像加密和签名章节